


På Fox ESS tar vi säkerheten för våra produkter, vår molnplattform och våra tjänster på största allvar.
Vi är engagerade i att tillsammans med säkerhetscommunityn, kunder, installatörer och partners identifiera och på ett ansvarsfullt sätt åtgärda potentiella sårbarheter.
Den här sidan beskriver vårt ramverk för hantering av sårbarheter, inklusive hur du rapporterar en sårbarhet, hur vi svarar på och hanterar rapporterade problem samt hur vi offentliggör information om sårbarheter i enlighet med tillämpliga regler. Den beskriver också vad du kan förvänta dig av oss under hela processen.
Omfattning
Denna policy gäller för Fox ESS produkter och tjänster, inklusive:
· Växelriktare för solenergi, batterilagringssystem och kommunikationsmoduler
· Fox Cloud-tjänster och tillhörande backend-infrastruktur
· Fox ESS mobilapplikationer
· API:er och webbtjänster
· Enheters firmware och tillhörande programvara
Så här rapporterar du en sårbarhet
Om du tror att du har upptäckt en sårbarhet i en Fox ESS-produkt eller -tjänst, meddela oss så snart som möjligt.
E-post:security@fox-ess.com
När du rapporterar, inkludera gärna följande:
• En tydlig beskrivning av problemet
• Steg för att återskapa problemet
• Berörd produktmodell, firmwareversion eller plattform
• Eventuell stödjande bevisning (loggar, skärmbilder, payloads etc.)
• Dina kontaktuppgifter (valfritt om du föredrar anonymitet)
Vi rekommenderar starkt att du använder PGP-kryptering (Pretty Good Privacy) för all kommunikation som skickas till security@fox-ess.com
Fox ESS Security Team publika PGP-nyckel finns tillgänglig nedan:
• Nyckel-ID: 8959FCFCBCF09435
• Fingeravtryck: C714 9ABF 7D5E C82F F6C7 16EA 8959 FCFC BCF0 9435
Du kan ladda ner den publika nyckeln genom att klicka här.
Du kan ladda ner och använda vår mall för rapportering av sårbarheter när du skickar in en misstänkt sårbarhet via e‑post. Fox ESS bekräftar mottagna rapporter så snart som rimligen är möjligt och strävar efter att ge en första bekräftelse inom 24 timmar. Valideringstiderna kan variera beroende på komplexitet, allvarlighetsgrad, reproducerbarhet och berörd produkt.
Process för hantering av sårbarheter
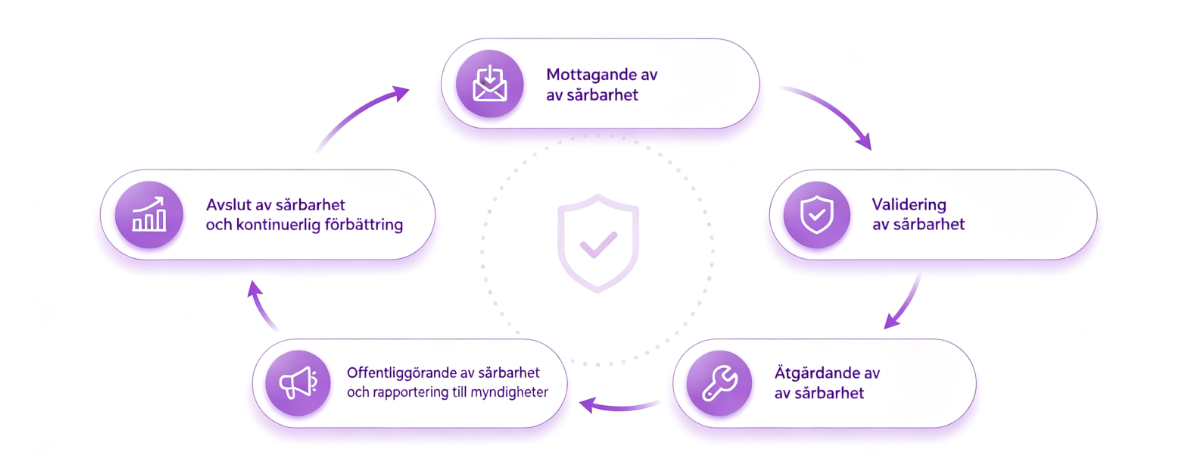
Vår process för hantering av sårbarheter omfattar följande steg:
• Mottagande av sårbarhet: Våra säkerhets- och teknikteam övervakar regelbundet de avsedda kanalerna för rapportering av sårbarheter, granskar inkommande rapporter omgående och tilldelar dem för lämplig hantering.
• Validering av sårbarhet: Vi bedömer och validerar varje rapport och bekräftar dess utnyttjbarhet och potentiella påverkan. För teknisk bedömning av allvarlighetsgrad använder Fox ESS Common Vulnerability Scoring System (CVSS), en öppen industristandard som förvaltas av Forum of Incident Response and Security Teams (FIRST). Vi använder främst CVSS v3.1 för poängsättning och utvärderar kontinuerligt införandet av CVSS v4.0 i takt med att ramverket utvecklas. CVSS baspoäng varierar från 0,0 till 10,0 och motsvarar följande kvalitativa allvarlighetsgrader:
CVSS-poäng | Allvarlighetsgrad |
0.0 | Ingen |
0.1 ‒ 3.9 | Låg |
4.0 ‒ 6.9 | Medel |
7.0 ‒ 8.9 | Hög |
9.0 ‒ 10.0 | Kritisk |
CVSS v3.1-metrikgrupperna omfattar:
• Basmetriker ‒ En sårbarhets inneboende egenskaper (attackvektor, attackkomplexitet, krävda privilegier, användarinteraktion samt påverkan på konfidentialitet, integritet och tillgänglighet).
• Temporala metriker ‒ Egenskaper hos en sårbarhet som kan förändras över tid, såsom mognadsgrad för exploateringskod och åtgärdsnivå.
• Miljömetriker ‒ Justeringar baserade på faktorer som är specifika för användarens miljö, såsom systemets kritikalitet och säkerhetskrav.
För sårbarheter som offentliggjorts kan Fox ESS publicera tillämplig CVSS-poäng och vektorsträng för att säkerställa transparens kring allvarlighetsbedömningen.
• Åtgärdande av sårbarhet: Fox ESS utvecklar och genomför lämpliga korrigerande åtgärder, vilka kan omfatta firmwareuppdateringar, programfixar, molnrelaterade korrigeringar, konfigurationsändringar, tillfälliga begränsningsåtgärder eller vägledning till kunder. Korrigerande åtgärder testas och verifieras före lansering där så är möjligt.
• Offentliggörande av sårbarhet och rapportering till myndigheter: När tillämpliga lagar och regler kräver det rapporterar Fox ESS kvalificerande sårbarheter och säkerhetsincidenter till berörda myndigheter inom föreskrivna tidsramar. Fox ESS samordnar offentliggörande där så är lämpligt, med hänsyn till tillgången på korrigerande åtgärder, kundernas säkerhet, risken för utnyttjande och tillämpliga regulatoriska krav.
• Avslut av sårbarhet och kontinuerlig förbättring: Vi integrerar kundfeedback och interna granskningar för att kontinuerligt följa upp, uppdatera och förbättra våra processer för hantering av sårbarheter.
Support för säkerhetsuppdateringar
Fox ESS tillhandahåller säkerhetsuppdateringar under hela den supporterade livscykeln för varje produkt, fram till det publicerade slutdatumet för livscykelns slut (end-of-life, EOL).
Om en sårbarhets allvarlighetsgrad och påverkan motiverar det kan Fox ESS, där det är tekniskt möjligt, tillhandahålla säkerhetsuppdateringar även efter den publicerade supportperioden.
Kontakt
Fox ESS Security Team
E-post: security@fox-ess.com
Adress: No. 939, Jinhai Third Road New Airport Industry Area Longwan District, Wenzhou Zhejiang Province, China
Policyversioner
Version: 1.0
Publicerad: juli 2026
Fox ESS Security Team kommer att uppdatera och publicera revisioner av denna policy för offentliggörande och hantering av sårbarheter på denna sida vid behov. Besök gärna denna sida regelbundet för den senaste versionen.